設計判断
1つのGPUを複数サービスで共有する →
実行基盤とハードウェアの仕組み
2026年7月15日記録上の状態 · 継続運用中
外部クラウドに依存しない情報基盤の設計・構築・運用。
外部のクラウド事業者に依存せず、家庭内の計算資源のみで実用に耐える 情報基盤を構築・運用する。設計から実装、運用監視までを単独で担う。
設計判断
実行基盤とハードウェアの仕組み
2026年7月15日計測・検証結果
監視と自動化の仕組み
2026年8月5日失敗と学び
実行基盤とハードウェアの仕組み
2026年7月15日図1 — リクエストは暗号化された経路のみを通過し、コンテナ単位で分離されたサービス群に到達する。
月額料金を払わずに、自分の写真・ファイル・パスワードを自分のPCだけで安全に管理できるようになった。
外出先からでも、暗号化された経路を通じて自宅のPCに安全にアクセスできるようになった。
声で家電を操作できるようになった。
サーバーの異常(ディスク容量の逼迫、サービスの停止など)を自動で検知し、通知を受け取れるようになった。
新しいサービスを、既存の仕組みを壊さずに短時間で追加できるようになった。
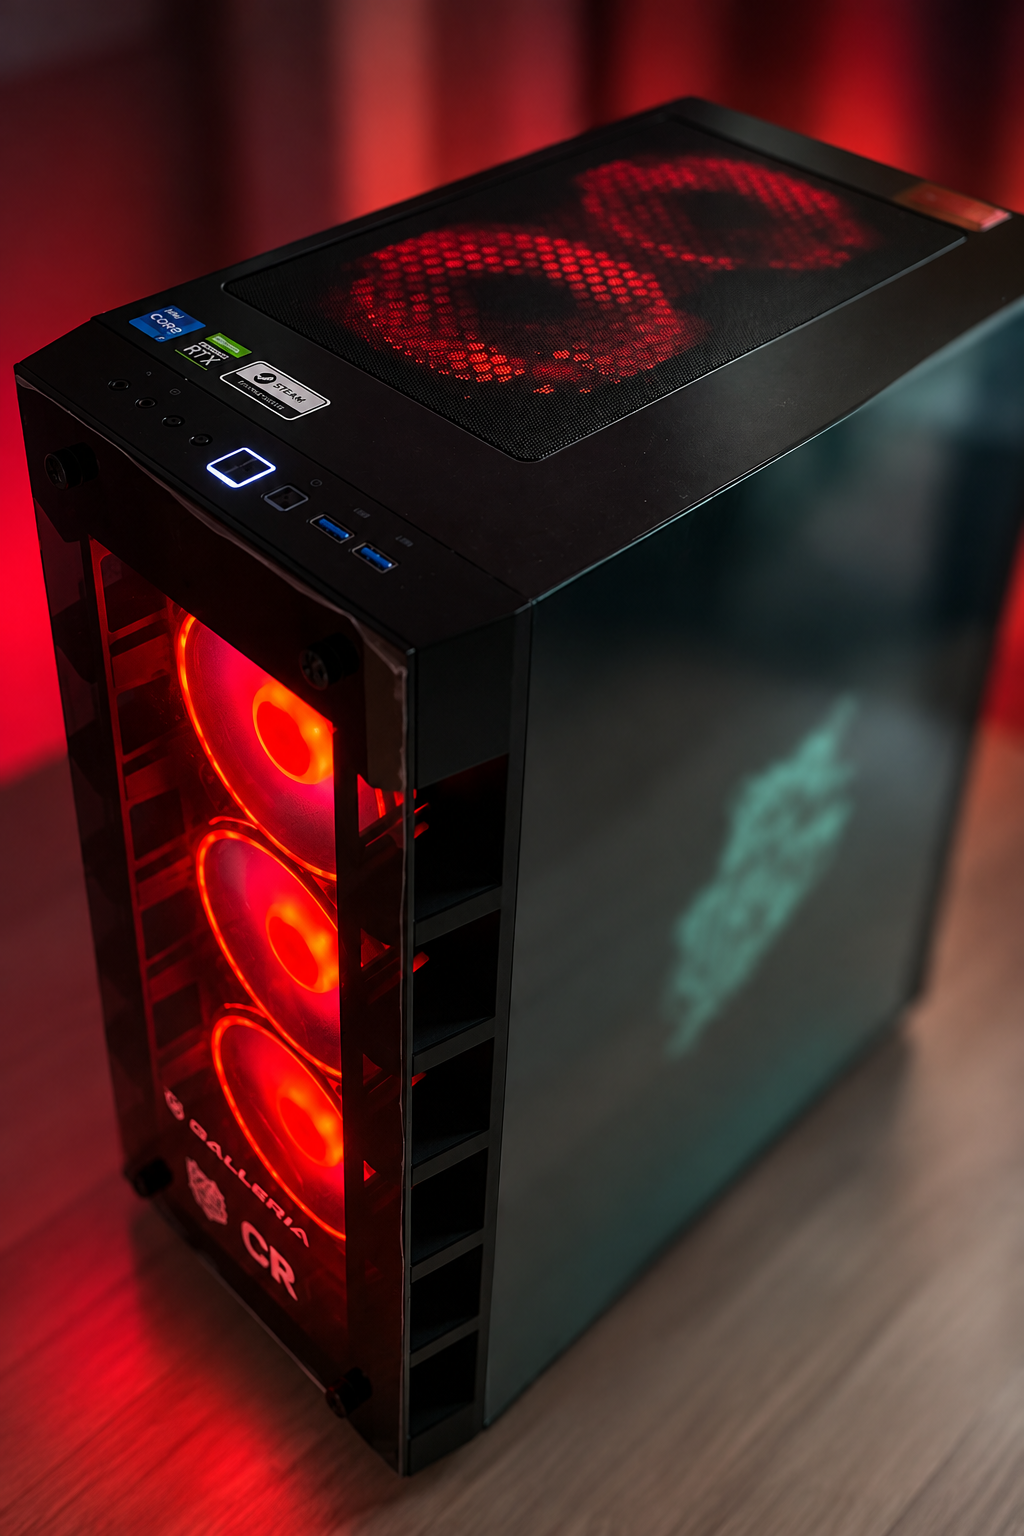
実際にこのプロジェクトで使っている機材と、その役割・制約です。各項目は研究ログの記録に基づきます。価格や在庫は掲載していません。
Intel
NVIDIA
Phase 1
仮想化レイヤーとコンテナ基盤を整備し、リモートからの安全な アクセス経路を確立。以降の全サービスが乗る土台を固めた。
Phase 2
外部クラウドに分散していた写真・ファイル・認証情報を、 整合性を検証しながら自前の基盤へ段階的に移した。
Phase 3
公開範囲を総点検し、不要な露出を洗い出して最小権限の原則に 基づき再設計。継続的な監査体制を組み込んだ。
Phase 4
リバースプロキシと監視基盤を導入し、新規サービスを 短時間・低リスクで追加できる構成に再編した。
Ongoing
スマートホーム領域への拡張と、日々の監視・保守を継続中。 計画と実装を反復しながら基盤を育てている。
WSL2上のDockerでサービス群を稼働させる実行基盤と、GPUを含むハードウェア構成を記す。
2026年7月30日暗号化された専用トンネル経由のみで外部アクセスを許可する設計と、リバースプロキシによる公開範囲の一元管理を記す。具体的なポート番号・IPは掲載しない。
2026年7月24日写真管理(Immich)・ファイル/連絡先/カレンダー(Nextcloud)・パスワード管理(Vaultwarden)。外部クラウドに預けていたデータを自前基盤へ移した仕組みを記す。
2026年8月12日JellyfinによるメディアサーバーとGPUハードウェアトランスコードの構成を記す。
2026年8月18日Home AssistantとMosquitto(MQTT)を中核に、Nature Remoの家電操作とAlexaの音声連携を自前基盤に接続した仕組みを記す。
2026年8月24日GPU上で直接動かすOllamaと、そのフロントエンドのOpen WebUI、外部に問い合わせを送らないプライベート検索エンジンSearXNGの構成を記す。
2026年8月5日Netdata・ntfy・Watchtoreによる監視と、バックアップ・ヘルスチェック・更新監視の自作スクリプトの実装を記す。